Die Stadtwerke Bonn gehören zu 100 Prozent der Stadt Bonn und sind in der Region für Energie- und Wasserversorgung, Nahverkehr und Abfallwirtschaft zuständig. In CRISAM® modellieren sie Dienstleistungen, Prozesse, Systeme und Infrastruktur in einer gemeinsamen Struktur, bewerten Business Impact und Risiken und priorisieren daraus Maßnahmen. So arbeiten ISMS und BCM auf derselben Datenbasis. Vorgestellt wurde das Vorgehen beim 2. IT-Sicherheitstag der Netzwerkpartner in Essen am 22. September 2026.
Stadtwerke Bonn GmbH
Energie, Wasser, Mobilität und Verwertung. Im Einsatz: Informationssicherheit, BCM
Essen, September 2026: Beim 2. IT-Sicherheitstag der Netzwerkpartner in Essen zeigten CRISAM® und die Stadtwerke Bonn, wie ein vernetztes Informationssicherheits- und Risikomanagement aus einer gemeinsamen Datenbasis entsteht. Der Praxisbericht zeichnete den Weg nach, von der Modellierung über Business Impact Analyse und Risikoanalyse bis zur Priorisierung konkreter Maßnahmen.
Wer sind die Stadtwerke Bonn?
Die Stadtwerke Bonn beschäftigen rund 2.800 Mitarbeitende. Ihre Aufgaben reichen von Energieversorgung und Wasser über Verwertung bis zu Mobilität und Verkehr. Diese Vielfalt macht Abhängigkeiten zwischen kritischen Dienstleistungen, IT-Prozessen, Basisdiensten und Infrastruktur besonders relevant.
Welche Herausforderung stellt sich den Stadtwerken Bonn?
Am 22. September 2026 kamen Fachleute beim 2. IT-Sicherheitstag der Netzwerkpartner in Essen zusammen, um aktuelle Anforderungen an Informationssicherheit, Governance und Regulierung zu diskutieren. CRISAM® zeigte gemeinsam mit den Stadtwerken Bonn, wie sich Governance, Risk und Compliance mit Informationssicherheit und Business Continuity auf einer gemeinsamen Plattform verbinden lassen. Tim-Benjamin Bohmfalk stellte die Plattform vor, Rita Bohlmann gab Einblick in die praktische Umsetzung.
Unternehmen müssen heute zahlreiche Anforderungen parallel erfüllen, von IDW PS 340 n.F. und NIS2 über den AI Act bis hin zu ISO-Normen und steigenden Nachweispflichten. Gleichzeitig werden diese Anforderungen häufig noch mit Excel-Listen, E-Mail-Ketten und Insellösungen bearbeitet, die Daten, Zuständigkeiten und Nachweise nur unzureichend verbinden.
Besonders vor Audits und Managementterminen führt das zu hohem Abstimmungsaufwand. Informationen müssen manuell konsolidiert werden, Nachweise liegen verteilt, und Statusberichte erfordern viel manuellen Aufwand. Das erschwert eine konsistente Risikosicht und verzögert Entscheidungen.
Was hat sich mit CRISAM® verändert?
In Essen erläuterte Rita Bohlmann, wie CRISAM® die Zusammenhänge zwischen kritischen Dienstleistungen, IT-Prozessen, Basisdiensten und Infrastruktur für die weitere Analyse strukturiert abbildet.
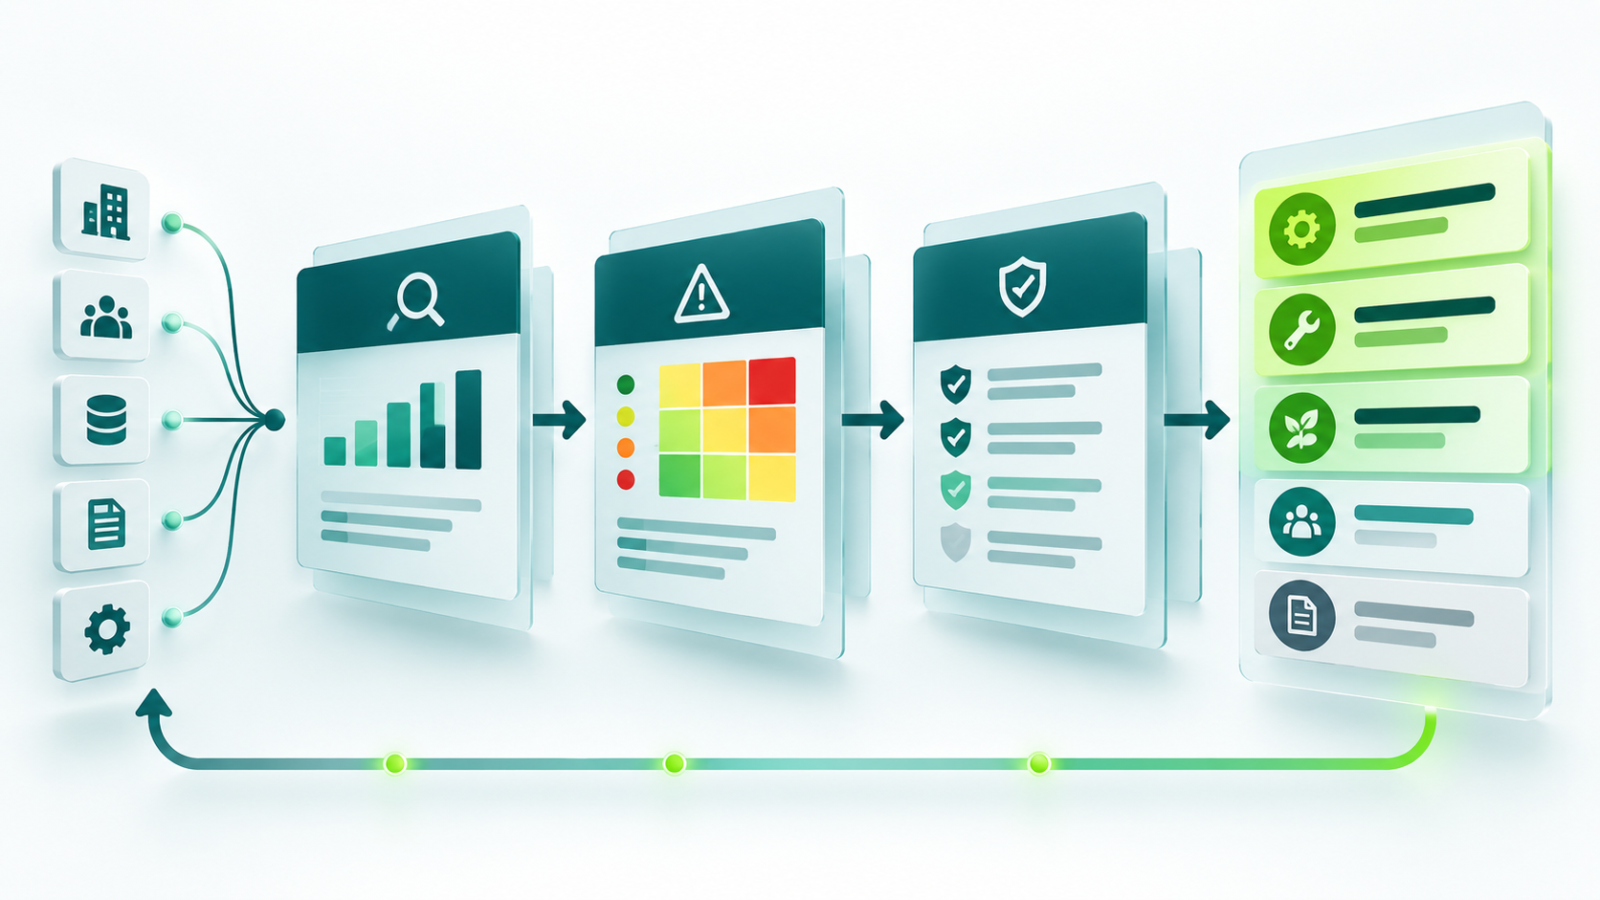
Modellierung: Organisationseinheiten, Dienstleistungen, Prozesse, Systeme und technische Ressourcen in einer gemeinsamen Struktur erfassen.
Business Impact Analyse: das mögliche Schadenspotenzial ermitteln.
Risikoanalyse: die Eintrittswahrscheinlichkeit ergänzen und das Gesamtrisiko ermitteln.
Maßnahmen: Kontrollzielen zuordnen, zusammenführen und priorisieren.
Modellierung macht Abhängigkeiten sichtbar
Die Umsetzung beginnt mit der Modellierung. Organisationseinheiten, Dienstleistungen, Prozesse, Systeme und technische Ressourcen werden in einer gemeinsamen Struktur erfasst. Dadurch entsteht ein nachvollziehbares Bild der Abhängigkeiten. Bevor Risiken bewertet werden, lässt sich erkennen, welche IT- und Infrastrukturobjekte eine kritische Dienstleistung tragen und wo sich Ausfälle auf mehrere Bereiche auswirken können.
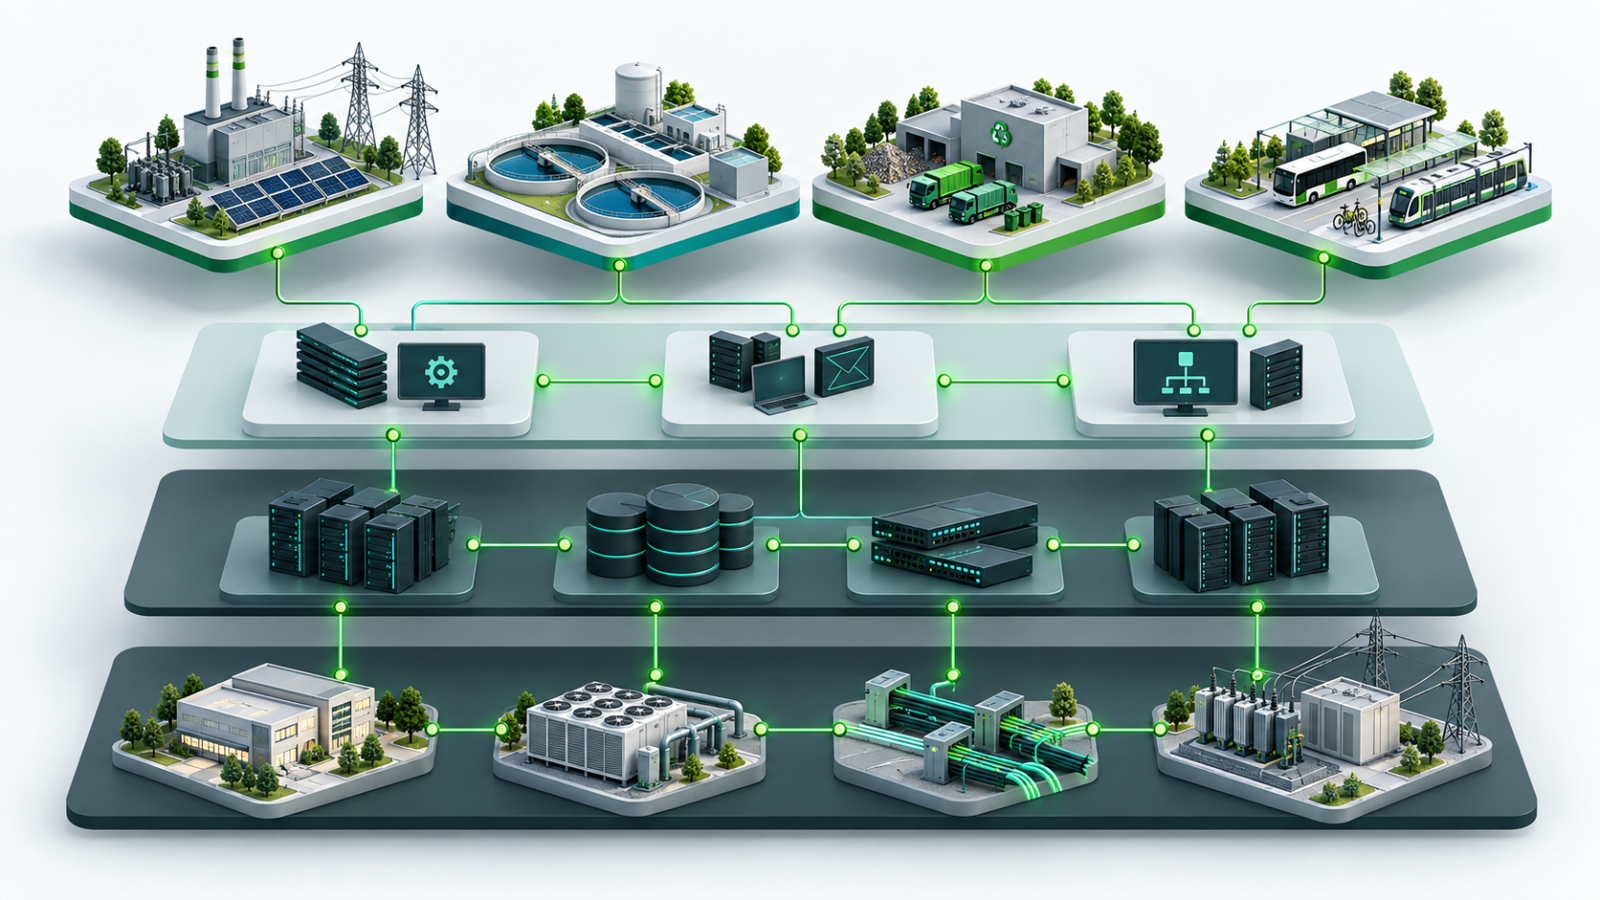
Der Ansatz verbindet eine Top-down- und eine Bottom-up-Sicht. Auf Ebene der kritischen Dienstleistungen werden Schutzbedarf und mögliche Auswirkungen betrachtet. Auf Ebene der Basisdienste und Infrastruktur wird die Eintrittswahrscheinlichkeit bewertet. Diese Verknüpfung schafft eine belastbare Grundlage für die anschließende Business Impact Analyse und Risikoanalyse.
Von der Business Impact Analyse zur Risikobewertung
In der Business Impact Analyse ermitteln die Stadtwerke Bonn das mögliche Schadenspotenzial. Die Risikoanalyse ergänzt diese Perspektive um die Eintrittswahrscheinlichkeit. Beide Bewertungen fließen in die Ermittlung des Gesamtrisikos ein. Weil die zugrunde liegenden Objekte und Beziehungen bereits modelliert sind, bleiben Bewertung, Ursache und betroffene Dienstleistung inhaltlich miteinander verbunden.
Aus der Analyse werden Maßnahmen abgeleitet. Sie lassen sich Kontrollzielen zuordnen, zusammenführen und priorisieren. Damit wird sichtbar, welche Maßnahme zuerst umgesetzt werden sollte und welche Risiken sie adressiert. Als mögliche Erweiterung zeigte die Präsentation eine Monte-Carlo-Simulation, deren Ergebnisse an das Enterprise Risk Management übergeben werden können.
Eine gemeinsame Datenbasis für ISMS und BCM
CRISAM® GRC ist als integrierte Plattform aufgebaut. Risikomanagement, Internes Kontrollsystem, Audit Management, ISMS und BCMS, Datenschutz, ESG und CSRD, Compliance sowie Tax Compliance nutzen dieselbe Datenbasis. Unternehmen können mit einem Modul starten und weitere Disziplinen ergänzen, ohne erneut ein separates System mit eigener Datenhaltung einzuführen.
Konfigurierbare Workflows bilden Verantwortlichkeiten und mehrstufige Freigaben ab. Fristen, Erinnerungen und Eskalationen werden im Prozess gesteuert. Jede Änderung bleibt über Versionierung und Audit Trail nachvollziehbar. Dashboards, digitale Freigaben und Exporte nach Office oder PDF unterstützen die Aufbereitung für Management, Vorstand und Aufsicht.
Nachvollziehbarkeit und technische Anschlussfähigkeit
Für regulierte Organisationen zählt neben der Methodik auch die technische Betriebsfähigkeit. Laut Präsentation ist CRISAM® ISO 27001 Multi-Site zertifiziert, verfügt über TISAX Assessment Level 3 und unterstützt eine DSGVO-konforme Verarbeitung. Die Plattform kann als SaaS-Lösung oder On-Premise betrieben werden. Single Sign-on über Microsoft Entra ID oder Active Directory sowie eine offene REST API erleichtern die Einbindung in bestehende IT-Landschaften.
Bei den Stadtwerken Bonn dient CRISAM® als gemeinsame Grundlage, um Strukturen und Abhängigkeiten zu modellieren, Business Impacts und Risiken zu bewerten und Maßnahmen nachvollziehbar zu priorisieren.
Warum brauchen Energie- und Wasserversorger eine vernetzte Steuerung?
Einen weiteren fachlichen Impuls setzte Cornelis Hilscher von der Bundesnetzagentur. Sein Vortrag zur IT-Cybersicherheitsregulierung ordnete aktuelle Entwicklungen ein und gab einen Ausblick auf kommende Anforderungen. Dabei wurde deutlich: Je mehr regulatorische Pflichten parallel zu erfüllen sind, desto wichtiger werden einheitliche Prozesse, nachvollziehbare Verantwortlichkeiten und prüfbare Nachweise.
Energie- und Trinkwasserversorgung zählen zu den Sektoren der NIS2-Richtlinie (EU) 2022/2555. Artikel 21 nennt unter den Risikomanagementmaßnahmen ausdrücklich die Aufrechterhaltung des Betriebs mit Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement. In Deutschland ist die Richtlinie seit dem 6. Dezember 2025 im BSI-Gesetz umgesetzt, die Maßnahmen regelt § 30 BSIG. Informationssicherheit und Business Continuity hängen damit an denselben Dienstleistungen, Systemen und Nachweisen, wie es die Stadtwerke Bonn in CRISAM® abbilden. Wie CRISAM® die Anforderungen abbildet, lesen Sie auf der Seite NIS2 mit CRISAM®.
Die Präsentation der Stadtwerke Bonn machte diesen Zusammenhang in der Praxis greifbar. Daraus entsteht eine konsistente Sicht, die operative Facharbeit, Informationssicherheit und Management Reporting miteinander verbindet. Wer GRC, ISMS oder BCM noch in getrennten Werkzeugen steuert, sollte deshalb insbesondere die gemeinsame Datenbasis in den Blick nehmen. Sie entscheidet darüber, ob Informationen mehrfach gepflegt werden müssen oder für verschiedene Disziplinen wiederverwendbar sind. CRISAM® unterstützt diesen integrierten Ansatz modular und lässt sich um weitere Anforderungen ergänzen.
Sie möchten erfahren, wie sich Ihre bestehende GRC- und ISMS-Landschaft in einer zentralen Plattform zusammenführen lässt? In einer persönlichen CRISAM® Live-Demo zeigen wir Ihnen, wie Prozesse, Risiken, Kontrollen und Nachweise integriert abgebildet und bestehende Strukturen sinnvoll weiterentwickelt werden können.
Praxiswissen vor Ort: Die CRISAM® / AWADO Vor-Ort-Schulung im GenoHotel Baunatal vermittelt den Aufbau und Betrieb eines ISMS oder IRM. Termine ansehen
Häufige Fragen zur Success Story mit den Stadtwerken Bonn
Die Stadtwerke Bonn nutzen CRISAM® als gemeinsame Grundlage, um Strukturen und Abhängigkeiten zu modellieren, Business Impacts und Risiken zu bewerten und Maßnahmen nachvollziehbar zu priorisieren. Informationssicherheit und Business Continuity arbeiten dabei auf derselben Datenbasis.
Viele Unternehmen bearbeiten regulatorische Anforderungen noch mit Excel-Listen, E-Mail-Ketten und Insellösungen, die Daten, Zuständigkeiten und Nachweise nur unzureichend verbinden. Vor Audits und Managementterminen müssen Informationen dann manuell konsolidiert werden. Eine gemeinsame Datenbasis macht Informationen für verschiedene Disziplinen wiederverwendbar.
Zuerst werden Organisationseinheiten, Dienstleistungen, Prozesse, Systeme und technische Ressourcen modelliert. In der Business Impact Analyse wird das mögliche Schadenspotenzial ermittelt, die Risikoanalyse ergänzt die Eintrittswahrscheinlichkeit. Daraus entstehen das Gesamtrisiko und priorisierte Maßnahmen.
Die Stadtwerke Bonn GmbH gehört zu 100 Prozent der Stadt Bonn. Der Konzern beschäftigt rund 2.800 Mitarbeitende an den Standorten Bonn und Adenau und ist für Energie- und Wasserversorgung, öffentlichen Nahverkehr und Abfallwirtschaft zuständig.
Energie- und Trinkwasserversorgung zählen zu den Sektoren der NIS2-Richtlinie (EU) 2022/2555. Artikel 21 verlangt Risikomanagementmaßnahmen, darunter die Aufrechterhaltung des Betriebs, Wiederherstellung nach einem Notfall und Krisenmanagement. In Deutschland regelt § 30 BSIG die Maßnahmen seit dem 6. Dezember 2025.