Crisam Logo
  • CRISAM®
    CRISAM®
    • Was ist CRISAM®?
    • Methode
    • Content
    • Kunden
    • Academy
    • Webinare
    • Events
  • Information Security Management
  • Integrated Risk Management
  • ESG
  • CRISAM® AI
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
  • Branchen
    Branchen
    • Automobil
    • Energie
    • Fertigung
    • Finanzen
    • Handel
    • Immobilien- & Baubranche
    • Gesundheit
    • Rundfunk & Telekommunikation
    • Technologie
    • Transport & Logistik
  • Ressourcen
    Ressourcen
    • Downloadcenter
    • Academy
    • Webinare
    • Jobs
    • CRISAM® Partner
    • Trustcenter
    • Kontakt
  • News
  • de
    • en
Anfrage
  • Sprache
    • en-gb
    • en
  • CRISAM®
    • Was ist CRISAM®?
    • Methode
    • Content
    • Kunden
    • Academy
    • Webinare
    • Events
  • Information Security Management
  • Integrated Risk Management
  • ESG
  • CRISAM® AI
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
  • Branchen
    • Automobil
    • Energie
    • Fertigung
    • Finanzen
    • Handel
    • Immobilien- & Baubranche
    • Gesundheit
    • Rundfunk & Telekommunikation
    • Technologie
    • Transport & Logistik
  • Ressourcen
    • Downloadcenter
    • Academy
    • Webinare
    • Jobs
    • CRISAM® Partner
    • Trustcenter
    • Kontakt
  • News
  • Anfrage
Startseite/News/Cybersicherheit: NIS-2 kommt

Cybersicherheit: NIS-2 kommt

27. Februar 2024Lesezeit ca. 3 Minuten
Cybersicherheit: NIS-2 kommt
Inhalt
  1. Was ist eigentlich die neue NIS-2 Richtlinie?
  2. Wer ist betroffen?
  3. Der Schwellenwert für betroffene Unternehmen (Art 1 Abs 1…
  4. No risk – just get in touch with us!
Beitrag teilen
LinkedIn
Kurz gesagt

Halten Sie Schritt beim Thema Cybersicherheit? Die neue NIS-2-Richtline liefert neue Vorgaben kommt auf viele Unternehmen in Europa zu.

Halten Sie Schritt beim Thema Cybersicherheit? Ist Ihr Unternehmen vor Hacker-Angriffen gut geschützt? Die neue NIS-2-Richtline liefert neue Vorgaben und Maßnahmen in diesem Bereich und kommt auf viele Unternehmen in Europa zu. Sie ist bereits seit 2022 verabschiedet und wird aktuell in deutsches und österreichisches Recht übertragen.

Was ist eigentlich die neue NIS-2 Richtlinie?

Die neue NIS-2-Richtlinie ist bis 17.10.2024 umzusetzen und die Nachfolgerin der NIS-Richtlinie aus 2016.

Ihr Ziel ist Schaffung eines hohen gemeinsamen Niveaus der Cybersicherheit in der EU, eingebettet in einen modernisierten Rechtsrahmen. Außerdem sind genaue Vorgaben enthalten, welche Sicherheitsmaßnahmen umzusetzen sind.

Durch NIS-2 soll die Widerstandsfähigkeit und Reaktionsschnelligkeit auf Sicherheitsvorfälle verbessert werden. Betroffene Unternehmen und Einrichtungen müssen geeignete Risikomanagementmaßnahmen für die Sicherheit ihrer Netz- und Informationssysteme treffen. Zudem unterliegen sie strengeren Meldepflichten.

Wer ist betroffen?

Wahrscheinlich ist das eine der Fragen, die Sie sich für Ihr Unternehmen nun stellen.

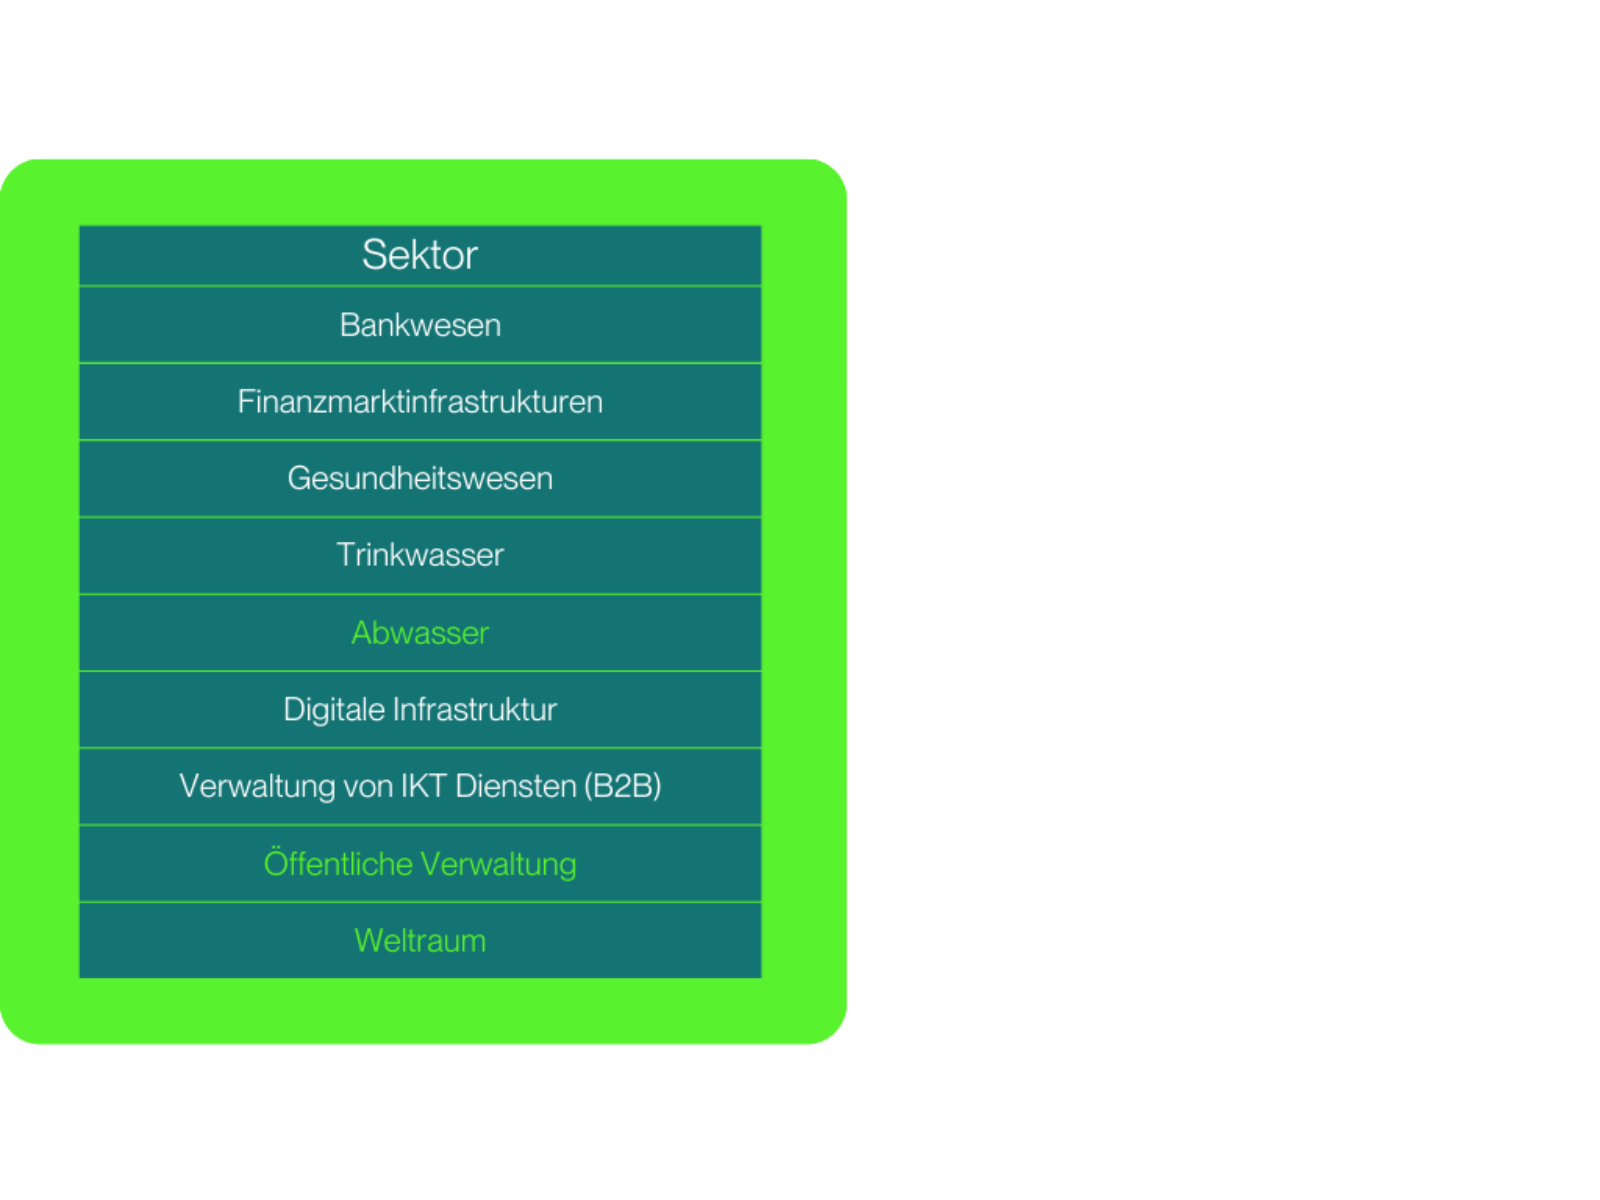
Die Richtline gilt für öffentliche oder private Einrichtungen in verschiedenen Sektoren. Vorab kann man schon sagen, dass mehr Sektoren (von 8 auf 18) und mehr Unternehmen pro Sektor betroffen sein werden als in der bisherigen NIS Richtlinie.

grünes Rufzeichen Symbol

Sektoren mit hoher Kritikalität (+3) h3 >

Tabelle Sektoren mit hoher Kritikalität
dazugehörige Sektoren

Sonstige kritische Sektoren (+6) h3 >

Teilsektoren Tabelle
Sektorentabelle

Der Schwellenwert für betroffene Unternehmen (Art 1 Abs 1 NIS-2-RL) liegt bei

Mittleren Unternehmen

  • 50-250 Beschäftigte
  • Zwischen 10 und 50 Mio Euro Umsatz
  • Weniger als 43 Mio. Euro Bilanzsumme

Großen Unternehmen

  • Mehr als 250 Beschäftigte
  • Mehr als 50 Mio Euro Umsatz
  • Mehr als 43 Mio Euro Bilanzsumme

Die NIS-2-Richtlinie enthält erweiterte vorgeschriebene Sicherheitsmaßnahmen mit spezifischen Mindestanforderungen zu u.a. Konzepten für Risikoanalyse für Informationssysteme und Sicherheit für Informationssysteme, Krisenmanagement und BCM, Incident Management, Sicherheit der Lieferkette, Cyberhygiene uvm.

Haben Sie schon einen Prozess zur Meldung von Cybersicherheitsvorfällen in Ihrem Risikomanagement System etabliert? Haben Sie schon Konzepte zum Risikomanagement und zur Sicherheit von Netz- und Informationssystemen erarbeitet?

Super! Dann sind Sie schon auf einem sehr guten Weg. Falls diese Themen bei Ihnen noch offen sind und Ihr Unternehmen in die betroffenen Sektoren und Schwellenwerte fällt, ist unsere Empfehlung, sich schnellstmöglich mit der Umsetzung der NIS-2-Compliance zu beschäftigen.

Je nachdem, welche Systeme und Prozesse bereits vorhanden sind, dauert die Projektlaufzeit für die Implementierung von NIS 2 mehrere Monate.

In der GRC Plattform CRISAM® ist die Implementierung der NIS-2-Richtlinie einfach. Integrieren Sie NIS-2 in Ihr bestehendes ISMS und nutzen Sie außerdem durch Dashboards und maßgeschneiderte Reports die Möglichkeit, genau die Auswertungs- und Dokumentationsmöglichkeiten, die gefordert sind, auf Knopfdruck zu generieren.

Wussten Sie schon, dass Leitungsorgane für Verstöße haften,
wenn essenzielle Risikoabwägungen vernachlässigt oder ignoriert wurden?

Die Umsetzung der NIS-2-Richtlinie sollte aus Unternehmenssicht kein „notwendiges Übel“ sein, sondern vielmehr als Chance gesehen zu werden, Signale zu senden. Sie erfüllen damit im Bereich Cybersicherheit höchste europäische Standards und sind auf Hacker-Angriffe bestmöglich vorbereitet.

Die Geschäftsprozesse sind besser geschützt, das Risiko von Datenverlusten und Betriebsausfälle wird erheblich minimiert.

Außerdem schützen Sie Ihr Unternehmen vor empfindlich hohen Strafen, die zwischen sieben bis 10 Millionen Euro oder 1,4-2% des Gesamtjahresumsatzes liegen können (je nachdem in welche Kategorie Ihre Einrichtung fällt).

No risk – just get in touch with us!

Möchten Sie mehr Informationen haben? Haben Sie Fragen zur Umsetzung der neuen NIS-2-Richtlinie?

Damit Sie sich mit Ihrem Unternehmen vorbereiten können, haben wir die EU-Richtlinie in einem Katalog (NIS-2) in einem Baustein (NIS-2 EU) umgesetzt. Diese 35 Kontrollziele erleichtern Ihnen die Implementierung der neuen Richtlinie erheblich. 

Nehmen Sie gerne Kontakt mit uns auf.

Wir unterstützen Sie mit CRISAM® GRC in diesem Prozess!

Jetzt Demo Termin vereinbaren

Smartphone wird in die Höhe gehalten

Möchten Sie uns kennenlernen?

Live-Demo buchenNewsletter abonnieren
Veröffentlicht in NewsZurück zur Übersicht

Weitere News

Alle News ansehen

NISG 2026 umsetzen: die zehn Bereiche nach § 32

§ 32 NISG 2026: die zehn Bereiche, die Rolle der DVO 2024/2690 und der Weg zur Selbstdeklaration mit CRISAM®. Jetzt lesen.

Weiterlesen

Integriert statt isoliert mit CRISAM® GRC und den Stadtwerken Bonn

Erfahren Sie, wie die Stadtwerke Bonn mit CRISAM® GRC ISMS und BCM auf einer zentralen Plattform verbinden und Risiken transparent machen.

Weiterlesen

CySec-Rail jetzt in CRISAM® Multi-Compliance integriert

CySec-Rail Integration in CRISAM®: Anforderungen effizient bewerten, mit bestehenden Standards verknüpfen und auditbereit dokumentieren.

Weiterlesen

Bleiben wir in Kontakt

Newsletter abonnieren
Telefon+43 732 601 216-0
E-Mailoffice@crisam.net
CRISAM GRC Bannerbild
Crisam Logo

CALPANA business consulting GmbH

Blumauerstraße 45-47

4020 Linz, Austria

+43 732 601 216-0 office@crisam.net

CALPANA business consulting Deutschland GmbH

Paul-Dessau-Straße 1

22761 Hamburg, Germany

+49 40 35 98 29 21 office@crisam.net

CALPANA business consulting GmbH

Blumauerstraße 45-47

4020 Linz, Austria

+43 732 601 216-0 office@crisam.net

CALPANA business consulting Deutschland GmbH

Paul-Dessau-Straße 1

22761 Hamburg, Germany

+49 40 35 98 29 21 office@crisam.net
CRISAM®
  • Was ist CRISAM®
  • CRISAM® Methode
  • CRISAM® Content
  • Kunden
  • Academy
  • Webinare
  • Events
  • CRISAM® Academy
Einsatzbereiche
  • Integrated Risk Management
  • Information Security Management
  • CRISAM® AI
  • ESG
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
Branchen
  • Automobil
  • Energie
  • Fertigung
  • Finanzen
  • Gesundheit
  • Handel
  • Immobilien- & Baubranche
  • Rundfunk & Telekommunikation
  • Technologie
  • Transport & Logistik
Mehr
  • Downloadcenter
  • Academy
  • Webinare
  • CRISAM® Partner
  • Jobs
  • News
  • Trustcenter
  • Kontakt

© 2026 CALPANA business consulting GmbH. Alle Rechte vorbehalten.

  • Impressum
  • Datenschutz
  • Trustcenter
linkedin
xing
Chartis Research Category LeaderChartis RiskTech Quadrant® für GRC Analytics 2025

Die Anmeldung schließen Sie auf der nächsten Seite ab. Abmeldung jederzeit möglich.

Bitte geben Sie eine gültige E-Mail-Adresse ein.

Lösungen

  • Risikomanagement
  • Information & Cyber Security (ISMS)
  • Internes Kontrollsystem
  • Compliance Management
  • Alle Lösungen

Plattform

  • Plattform im Überblick
  • CRISAM® AI
  • Reporting
  • Normen und Standards

Ressourcen

  • Success Stories
  • News
  • Webinare
  • Events
  • Karriere

Kontakt

  • Österreich+43 732 601 216-0
  • Deutschland+49 40 35 98 29 21
  • E-Mailoffice@crisam.net
Live-Demo buchen

© 2026 CALPANA business consulting GmbH. Alle Rechte vorbehalten.

CALPANA business consulting GmbH, Blumauerstraße 45-47, 4020 Linz, Österreich

CALPANA business consulting Deutschland GmbH, Paul-Dessau-Straße 1, 22761 Hamburg, Deutschland

  • Impressum
  • Datenschutz
  • Trustcenter
  • Cookie-Einstellungen
  • GGovernanceStrategie & Ziele

    • Strategic Management
    • Lean Management Systems
    • GRC Twins
    • Decision Intelligence
    • Policy Management

    Überblick

    Alle Lösungen auf einer Plattform

    Alle Lösungen ansehen

    RRiskRisiko & Resilienz

    • Integriertes Risikomanagement (IRM)
    • Projekt-Risikomanagement
    • Information & Cyber Security (ISMS)
    • Business Continuity Management (BCM)
    • Supply Chain Security

    CComplianceCompliance & Regulatorik

    • Rechtskataster
    • Datenschutzmanagement (DSMS)
    • AI-Management System
    • ESG-Management
    • Internes Kontrollsystem (IKS)
    • Audit Management
    • Compliance Management
    • Tax Compliance (TCMS)
    • Legal Hold
    • Conflicts of Interest
  • Funktionen

    • CRISAM® Plattform im Überblick
    • Reporting
    • Integrationen
    • CRISAM® Methode
    • Content
    • Einführung & Implementierung
    • Trust Center

    Regulatorik & Frameworks

    • DORA
    • NIS-2
    • ISO/IEC 27001
    • DSGVO
    • EU AI Act
    • CSRD
    • TISAX
    • ISO 22301
    Alle abgedeckten Normen und Standards

    Featured

    CRISAM® AI

    AI Risk Intelligence und AI Risk Assistance erkennen Risiken früh und schlagen Maßnahmen vor.

    Zu CRISAM® AI
  • Branchen

    • Finanzdienstleister
    • Gesundheitswesen
    • Energie & Versorger
    • Öffentlicher Sektor
    • Automobilindustrie
    • Industrie & Produktion
    • Transport & Logistik
    • Handel & Konsumgüter
    • Immobilien & Bau
    • Rundfunk & Telekommunikation
    • Technologie

    Teams

    • Risikomanagement
    • CFO & CRO
    • CISO & ISMS-Verantwortliche
    • CIO
    • Compliance
    • Interne Revision & IKS
    • Datenschutzbeauftragte
    • ESG & Nachhaltigkeit
    • KI-Beauftragte

    Kunden

    • Success Stories

    Success Story

    Vossloh

    Vossloh

    Wie die Vossloh AG CRISAM® GRC einführt, um die Anforderungen des IDW PS 340 n.F. zu erfüllen.

    Zur Story
  • Über CRISAM®

    • Wer wir sind
    • Karriere
    • Kontakt

    Partner

    • CRISAM® Partner
    • Beratung Calpana
    • Partner werden
  • Ressourcen

    • News
    • Download-Center
    • Academy

    Events

    • Events
    • Webinare

    Nächster Termin

    #RISK Expo Europe 2026

    10. bis 11.11.2026, ExCeL London

    Termin vereinbaren
DE EN Login
Live-Demo buchen
  • EN
Live-Demo buchen
#RISK Meet CRISAM® at #RISK Expo Europe, ExCeL London, 10 to 11 November, Stand 13. Learn more