Crisam Logo
  • CRISAM®
    CRISAM®
    • Was ist CRISAM®?
    • Methode
    • Content
    • Kunden
    • Academy
    • Webinare
    • Events
  • Information Security Management
  • Integrated Risk Management
  • ESG
  • CRISAM® AI
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
  • Branchen
    Branchen
    • Automobil
    • Energie
    • Fertigung
    • Finanzen
    • Handel
    • Immobilien- & Baubranche
    • Gesundheit
    • Rundfunk & Telekommunikation
    • Technologie
    • Transport & Logistik
  • Ressourcen
    Ressourcen
    • Downloadcenter
    • Academy
    • Webinare
    • Jobs
    • CRISAM® Partner
    • Trustcenter
    • Kontakt
  • News
  • de
    • en
Anfrage
  • Sprache
    • en-gb
    • en
  • CRISAM®
    • Was ist CRISAM®?
    • Methode
    • Content
    • Kunden
    • Academy
    • Webinare
    • Events
  • Information Security Management
  • Integrated Risk Management
  • ESG
  • CRISAM® AI
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
  • Branchen
    • Automobil
    • Energie
    • Fertigung
    • Finanzen
    • Handel
    • Immobilien- & Baubranche
    • Gesundheit
    • Rundfunk & Telekommunikation
    • Technologie
    • Transport & Logistik
  • Ressourcen
    • Downloadcenter
    • Academy
    • Webinare
    • Jobs
    • CRISAM® Partner
    • Trustcenter
    • Kontakt
  • News
  • Anfrage
Startseite/News/CRISAM® beim FERMA Forum 2026: Von …

CRISAM® beim FERMA Forum 2026: Von Risk Insight zu Strategic Foresight

CRISAM® beim FERMA Forum 2026 | Fachartikel

9. November 2026Lesezeit ca. 5 Minuten
CRISAM® beim FERMA Forum 2026: Von Risk Insight zu Strategic Foresight
Inhalt
  1. Warum integriertes GRC zur Entscheidungsinfrastruktur wird
  2. Risiko ist keine Liste, sondern ein System
  3. Von der Rückschau zum belastbaren Szenario
  4. Integriertes GRC als gemeinsames Betriebsmodell
  5. Was das für die Praxis bedeutet
  6. Wie CRISAM® Strategic Foresight unterstützt
  7. Fazit: Den Blick weiten und die Daten verbinden
Beitrag teilen
LinkedIn
Kurz gesagt

FERMA Forum 2026: Warum Strategic Foresight ein vernetztes Entscheidungsmodell braucht. Den Fachartikel jetzt lesen.

Rotterdam, Oktober 2026: Das FERMA Forum 2026 zeigte, dass strategische Vorausschau kein größeres Risikoregister braucht, sondern ein konsistentes, vernetztes und laufend aktualisiertes Entscheidungsmodell. Ein Überblick von Tim-Benjamin Bohmfalk und Andreas Schmitz über die Rolle von integriertem GRC als Entscheidungsinfrastruktur.

Warum integriertes GRC zur Entscheidungsinfrastruktur wird

Das FERMA Forum 2026 brachte vom 4. bis 6. Oktober mehr als 3.000 Fachleute aus Risiko- und Versicherungsmanagement im Rotterdam Ahoy zusammen. Das Leitmotiv „Widening the Lens: From Risk Insight to Strategic Foresight“ traf einen zentralen Punkt moderner Unternehmenssteuerung: Risiken müssen nicht nur dokumentiert, sondern in ihren Zusammenhängen verstanden und in bessere Entscheidungen übersetzt werden.

Für CRISAM® stand dabei eine Frage im Mittelpunkt: Welche methodischen und technologischen Voraussetzungen benötigen Unternehmen, um aus verteilten Risikoinformationen tatsächlich strategische Vorausschau zu entwickeln?

Die kurze Antwort lautet: Strategic Foresight entsteht nicht durch ein größeres Risikoregister. Sie entsteht durch ein konsistentes, vernetztes und laufend aktualisiertes Entscheidungsmodell.
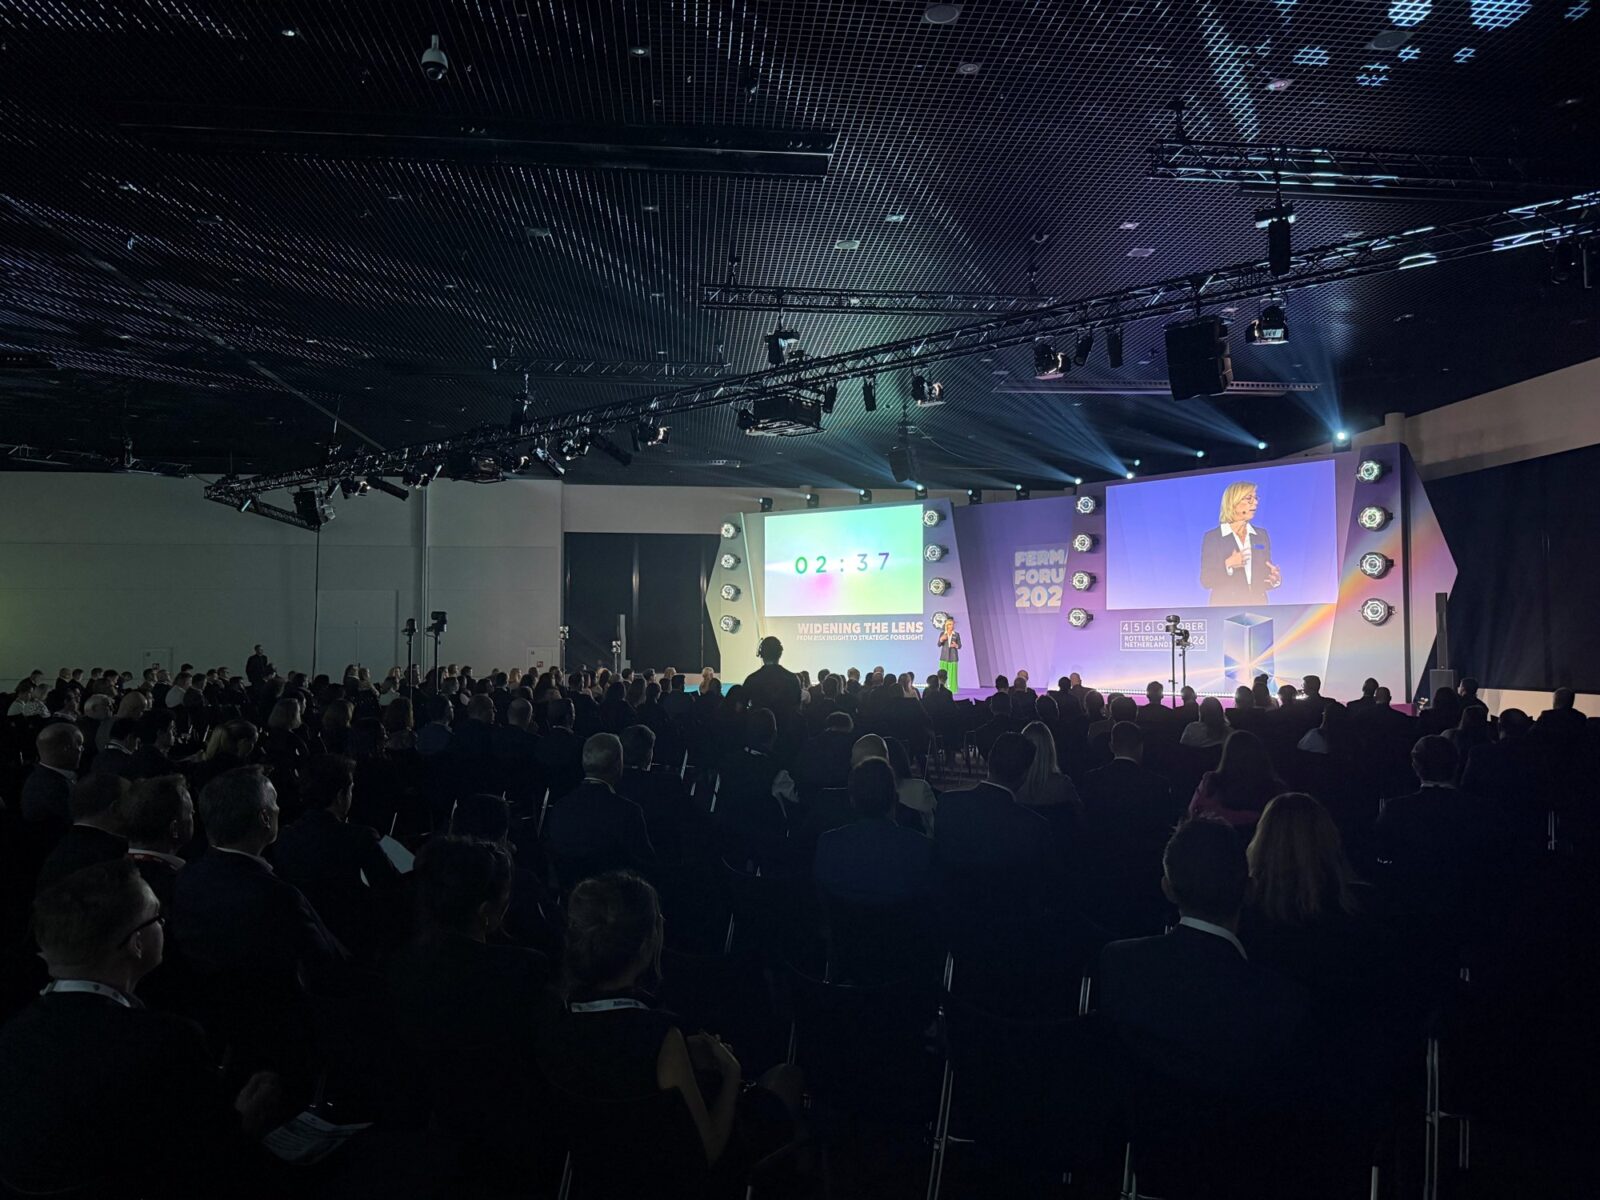
Vollbesetzter Saal beim FERMA Forum 2026 im Rotterdam Ahoy mit dem Leitmotiv Widening the Lens

Risiko ist keine Liste, sondern ein System

ISO 31000 beschreibt Risiko als „effect of uncertainty on objectives“, also als Auswirkung von Unsicherheit auf Ziele. Diese Definition ist für die Praxis entscheidend: Ein Risiko besitzt seine Relevanz nicht isoliert, sondern immer in Bezug auf ein konkretes Ziel, einen Kontext und mögliche Auswirkungen.

In realen Organisationen sind diese Wirkungszusammenhänge selten linear. Ein Cybervorfall kann beispielsweise gleichzeitig Betriebsunterbrechungen, regulatorische Pflichten, Lieferprobleme, finanzielle Schäden und Reputationsfolgen auslösen. Umgekehrt können einzelne Kontrollen mehrere Risiken reduzieren. Abhängigkeiten zwischen Standorten, Lieferanten, Prozessen, IT-Assets und regulatorischen Anforderungen erzeugen ein Netzwerk, in dem lokale Ereignisse systemweite Effekte entfalten können.

Genau hier liegt die Grenze isolierter Managementsysteme. Werden Enterprise Risk Management, ISMS, BCM, Compliance, Internes Kontrollsystem und Audit in getrennten Datenbeständen geführt, entstehen unterschiedliche Risikosprachen, redundante Bewertungen und zeitlich versetzte Lagebilder. Das erschwert nicht nur die Berichterstattung. Es begrenzt vor allem die Fähigkeit, Wechselwirkungen früh zu erkennen.

Von der Rückschau zum belastbaren Szenario

Strategische Vorausschau ist keine Prognose eines vermeintlich sicheren Zukunftsverlaufs. Wissenschaftlich sauberer ist ein szenariobasierter Ansatz: Mehrere plausible Entwicklungen werden unter expliziten Annahmen betrachtet, ihre möglichen Auswirkungen bewertet und auf Robustheit gegenüber veränderten Parametern geprüft.

Ein belastbares Risikomodell benötigt dafür vier Eigenschaften:

1. Konsistente Bezugsobjekte
Ziele, Prozesse, Organisationseinheiten, Assets, Verpflichtungen und Kontrollen müssen eindeutig definiert und mehrfach nutzbar sein.

2. Abbildbare Abhängigkeiten
Ursache-Wirkungs-Beziehungen sowie operative, technische und regulatorische Verknüpfungen müssen sichtbar werden.

3. Transparente Unsicherheit
Bandbreiten und Verteilungen liefern häufig ein realistischeres Bild als einzelne Punktwerte. Methoden wie Szenarioanalysen und Monte-Carlo-Simulationen unterstützen die quantitative Betrachtung möglicher Ergebnisräume.

4. Kontinuierliche Aktualisierung
Risiken verändern sich. Indikatoren, Maßnahmen, Vorfälle und Prüfungsergebnisse müssen deshalb in einen iterativen Steuerungskreislauf zurückfließen.

Entscheidungsqualität entsteht somit nicht allein durch mehr Daten. Entscheidend sind Relevanz, Konsistenz, Aktualität und Nachvollziehbarkeit der zugrunde liegenden Informationen und Annahmen.
Visualisierte Risikopfade laufen zu einem klaren Horizont zusammen und symbolisieren strategische Vorausschau

Integriertes GRC als gemeinsames Betriebsmodell

Integration bedeutet nicht, alle Fachdisziplinen in einen identischen Prozess zu zwingen. ERM, Informationssicherheit, Business Continuity, Compliance, Datenschutz, Internes Kontrollsystem und Audit verfolgen unterschiedliche Aufgaben und Methoden. Sie greifen jedoch auf zahlreiche gemeinsame Objekte zurück: Geschäftsprozesse, Verantwortlichkeiten, Assets, Anforderungen, Kontrollen, Maßnahmen und Nachweise.

Ein integriertes GRC-Modell nutzt diese Schnittmenge systematisch. Informationen werden dort gepflegt, wo die fachliche Verantwortung liegt, stehen aber anderen berechtigten Funktionen in einem konsistenten Kontext zur Verfügung. So kann etwa eine Kontrolle gleichzeitig einem operationellen Risiko, einer regulatorischen Anforderung und einem Informationssicherheitsziel zugeordnet werden. Ein festgestellter Kontrollmangel wird dadurch nicht nur als Audit-Finding sichtbar, sondern auch in seiner Wirkung auf Risiken, Compliance und Resilienz.

Die von ISO 31000 betonte Integration des Risikomanagements in Governance, Strategie, Planung und Berichterstattung wird damit technisch und organisatorisch umsetzbar. Aus parallelen Registern entsteht ein gemeinsames Steuerungsmodell.
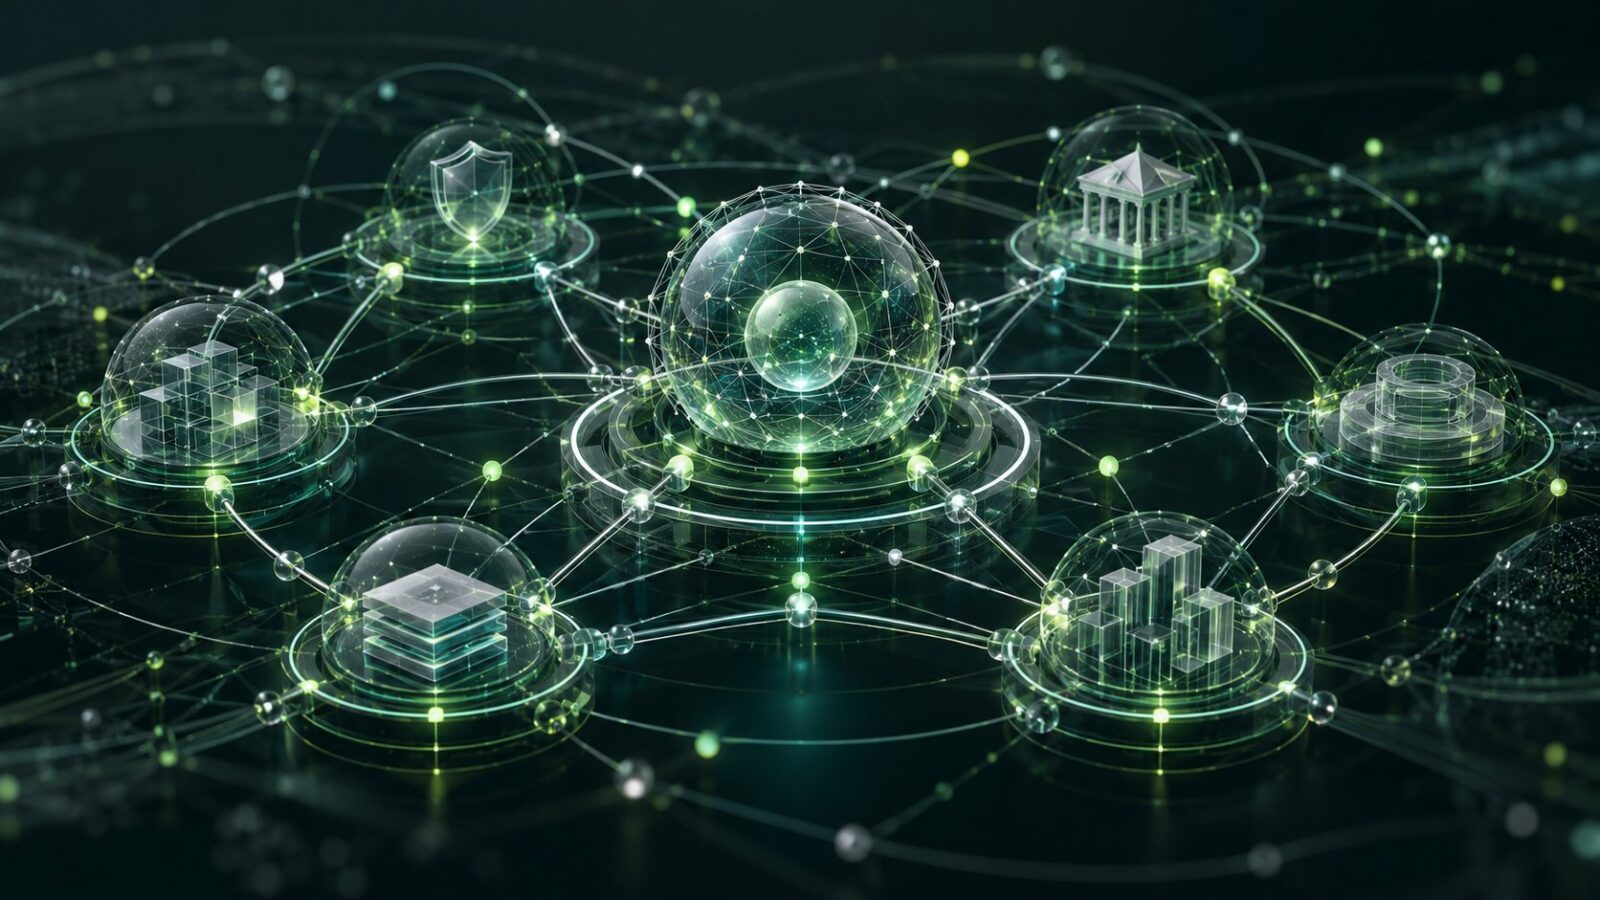
Vernetztes Modell mit verbundenen Bereichen für Risiko, Compliance, Informationssicherheit, Kontrollen und Audit

Was das für die Praxis bedeutet

Aus den Gesprächen und Themen des FERMA Forums 2026 lassen sich für uns drei Handlungsfelder ableiten:

1. Ein gemeinsames Risikovokabular etablieren
Begriffe, Bewertungsskalen und Verantwortlichkeiten müssen organisationsweit anschlussfähig sein. Nur dann lassen sich Risiken aus unterschiedlichen Fachbereichen sinnvoll vergleichen, aggregieren und adressatengerecht berichten.

2. Abhängigkeiten explizit modellieren
Risikomanagement sollte nicht bei Eintrittswahrscheinlichkeit und Schadenshöhe enden. Unternehmen benötigen Transparenz darüber, welche Ziele, Prozesse, Ressourcen und Verpflichtungen von einem Szenario betroffen sind und welche Kontrollen tatsächlich wirken.

3. Berichte konsequent auf Entscheidungen ausrichten
Ein Dashboard ist dann wertvoll, wenn es eine konkrete Managemententscheidung unterstützt. Gute GRC-Berichte zeigen deshalb nicht nur den Status quo, sondern auch Veränderungen, Treiber, Bandbreiten, Maßnahmenwirkung und verbleibende Unsicherheit.

Wie CRISAM® Strategic Foresight unterstützt

CRISAM® verbindet Risk & Resilience, Compliance, Controls & Security, Audit & Assurance sowie Reporting auf einer gemeinsamen Plattform. Fachbereiche behalten ihre spezifischen Workflows, arbeiten jedoch mit einem vernetzten Datenmodell und einer konsistenten Governance.

Damit können Unternehmen:

  • Risiken, Ziele, Prozesse, Assets, Kontrollen und Maßnahmen nachvollziehbar verknüpfen,
  • qualitative Bewertungen mit quantitativen Szenarien und Simulationen ergänzen,
  • Mehrfacherfassungen reduzieren und Informationen disziplinübergreifend nutzen,
  • Auswirkungen und Abhängigkeiten adressatengerecht visualisieren,
  • Verantwortlichkeiten, Freigaben und Änderungen revisionssicher dokumentieren sowie
  • Managementberichte aus einem aktuellen, konsistenten Datenbestand erzeugen.

Der Nutzen liegt nicht in der Zentralisierung um ihrer selbst willen. Er liegt in einem belastbaren Gesamtbild, das Fachwissen zusammenführt und Entscheidungen unter Unsicherheit verbessert.
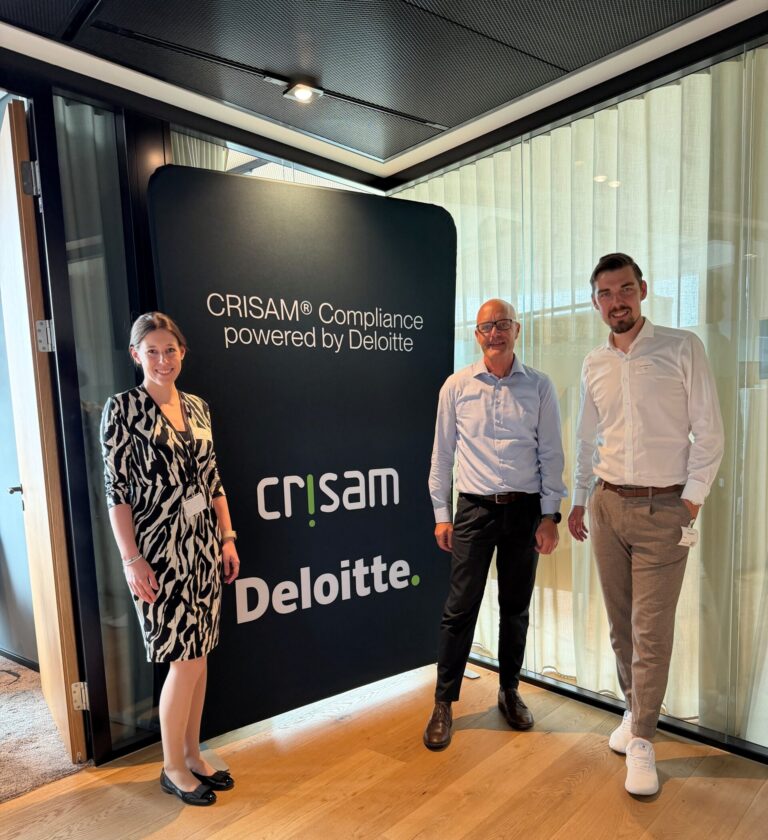
CRISAM®-Stand beim FERMA Forum 2026 mit dem Banner CRISAM® Compliance powered by Deloitte

Fazit: Den Blick weiten und die Daten verbinden

Das Leitmotiv des FERMA Forums 2026 weist über die Veranstaltung hinaus. Wer den Blick auf Risiken erweitern will, muss auch die organisatorischen und technologischen Grenzen zwischen den GRC-Disziplinen überwinden.

Strategic Foresight ist dabei kein separates Zusatzprojekt. Sie ist das Ergebnis eines reifen Managementsystems: mit klaren Zielen, gemeinsamen Bezugsobjekten, transparenten Annahmen, vernetzten Szenarien und kontinuierlichem Lernen.

Genau hier setzt CRISAM® an. Die Plattform schafft die gemeinsame Informationsbasis, um aus Risk Insight fundierte Strategic Foresight zu entwickeln und aus komplexen Risikodaten konkrete Handlungsfähigkeit.

Sie möchten die Zusammenhänge Ihrer eigenen GRC-Landschaft sichtbar machen? Sprechen Sie mit uns über Ihre Risikoszenarien und erleben Sie CRISAM® anhand Ihrer konkreten Anforderungen.
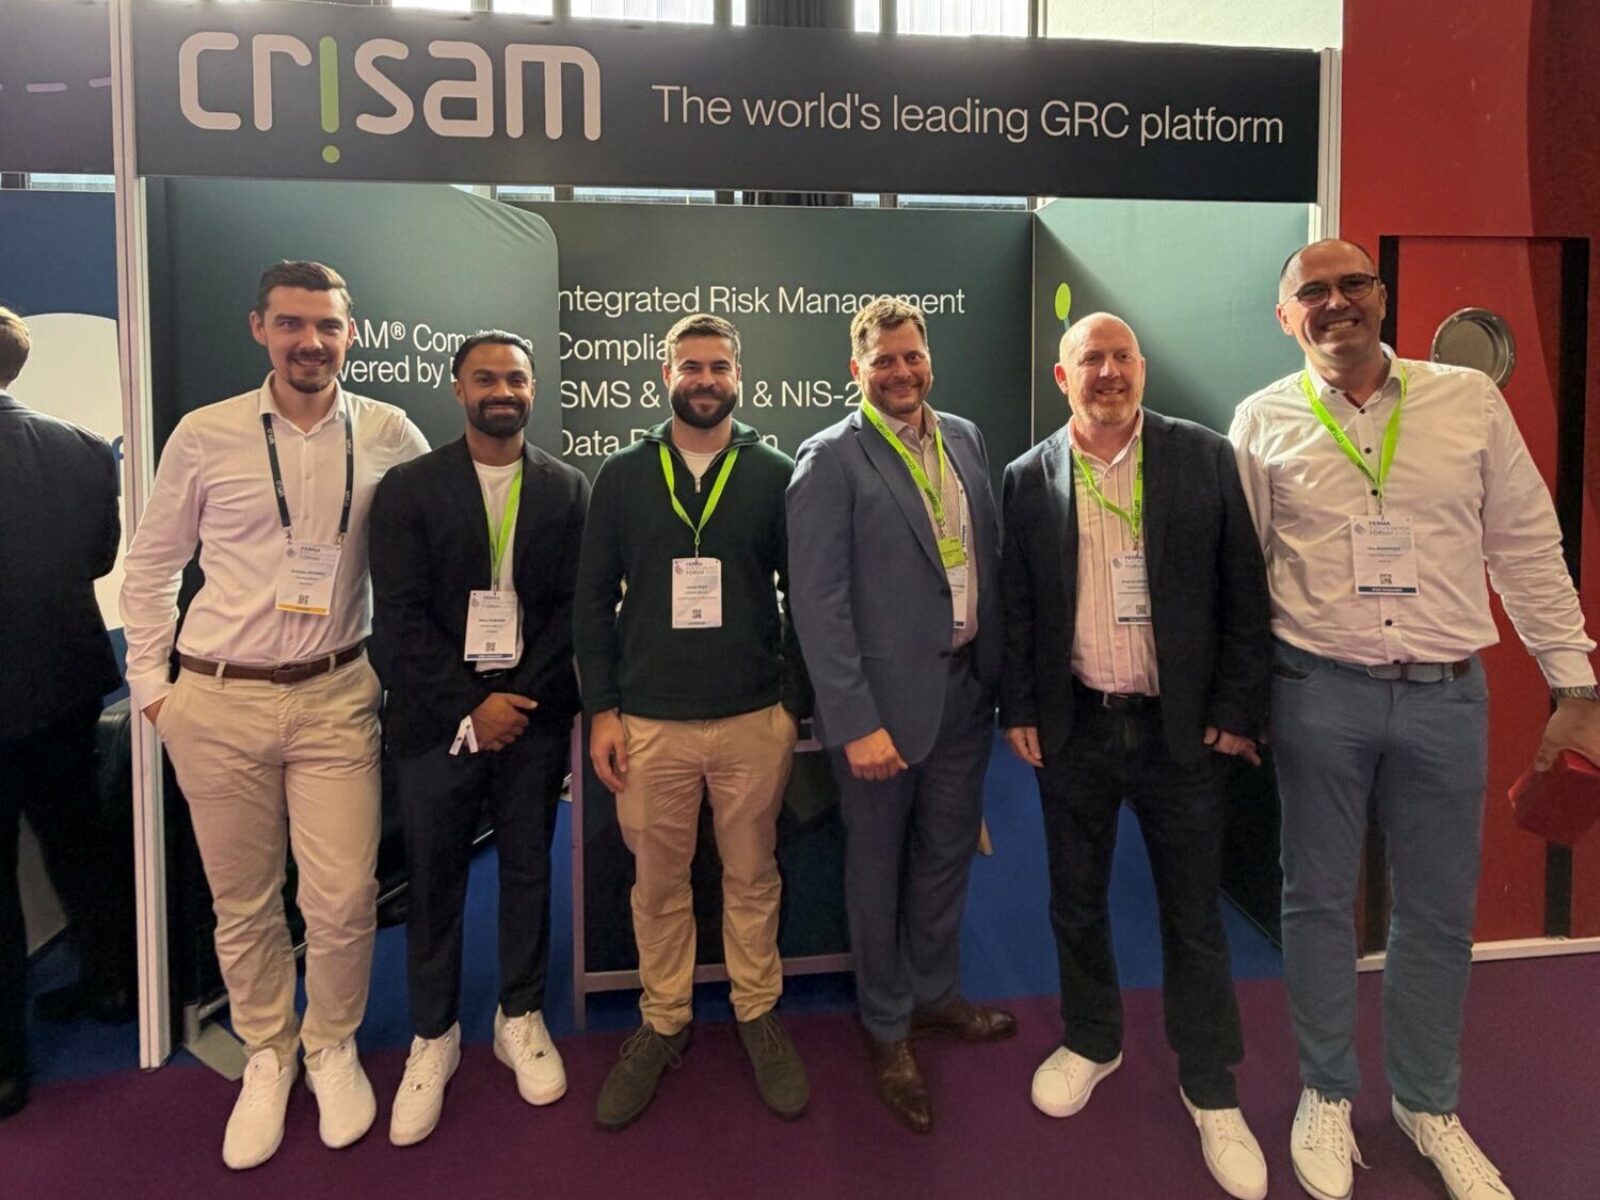
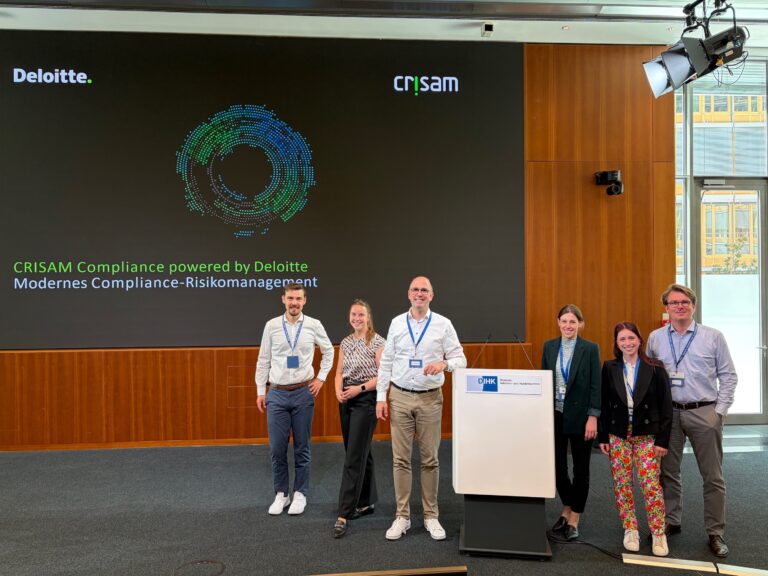
Andreas Schmitz, Ather Mubarek, James Gray, Wolfgang Schmidhuber, Andrew McIntyre und Tim-Benjamin Bohmfalk am CRISAM®-Stand beim FERMA Forum 2026
Von links: Andreas Schmitz, Ather Mubarek, James Gray, Wolfgang Schmidhuber, Andrew McIntyre und Tim-Benjamin Bohmfalk am CRISAM®-Stand

Möchten Sie uns kennenlernen?

Live-Demo buchenNewsletter abonnieren
Veröffentlicht in NewsZurück zur Übersicht

Weitere News

Alle News ansehen

CRISAM® beim CIS Compliance Summit 2026

Günther Angerbauer spricht am 08.09.2026 beim CIS Compliance Summit in Wien über multidimensionales Risikomanagement mit CRISAM®.

Weiterlesen

CRISAM® beim Tax CMS Day 2026 von Deloitte

CRISAM® beim Deloitte Tax CMS Day 2026: Erfahren Sie, wie Unternehmen von der GoBD-Dokumentation zum wirksamen Steuerkontrollsystem gelangen.

Weiterlesen

KI trifft Risikomanagement: IHK-Risikomanagertag 2026

CRISAM® und Deloitte setzen beim IHK-Risikomanagertag 2026 den Maßstab: KI-gestütztes Risikomanagement und das TCMS der DIHK auf CRISAM®.

Weiterlesen

Bleiben wir in Kontakt

Newsletter abonnieren
Telefon+43 732 601 216-0
E-Mailoffice@crisam.net
CRISAM GRC Bannerbild
Crisam Logo

CALPANA business consulting GmbH

Blumauerstraße 45-47

4020 Linz, Austria

+43 732 601 216-0 office@crisam.net

CALPANA business consulting Deutschland GmbH

Paul-Dessau-Straße 1

22761 Hamburg, Germany

+49 40 35 98 29 21 office@crisam.net

CALPANA business consulting GmbH

Blumauerstraße 45-47

4020 Linz, Austria

+43 732 601 216-0 office@crisam.net

CALPANA business consulting Deutschland GmbH

Paul-Dessau-Straße 1

22761 Hamburg, Germany

+49 40 35 98 29 21 office@crisam.net
CRISAM®
  • Was ist CRISAM®
  • CRISAM® Methode
  • CRISAM® Content
  • Kunden
  • Academy
  • Webinare
  • Events
  • CRISAM® Academy
Einsatzbereiche
  • Integrated Risk Management
  • Information Security Management
  • CRISAM® AI
  • ESG
  • Datenschutzmanagement
  • Internes Kontrollsystem & Audit Management
  • Compliance Management
  • Business Continuity Management
  • Tax Compliance Management System
  • Projekt Risiko Management
  • CRISAM® Supply Chain Security Monitoring
  • Rechtskataster
  • Conflicts of Interest Software
  • CRISAM® Legal Hold Software
Branchen
  • Automobil
  • Energie
  • Fertigung
  • Finanzen
  • Gesundheit
  • Handel
  • Immobilien- & Baubranche
  • Rundfunk & Telekommunikation
  • Technologie
  • Transport & Logistik
Mehr
  • Downloadcenter
  • Academy
  • Webinare
  • CRISAM® Partner
  • Jobs
  • News
  • Trustcenter
  • Kontakt

© 2026 CALPANA business consulting GmbH. Alle Rechte vorbehalten.

  • Impressum
  • Datenschutz
  • Trustcenter
linkedin
xing
Chartis Research Category LeaderChartis RiskTech Quadrant® für GRC Analytics 2025

Die Anmeldung schließen Sie auf der nächsten Seite ab. Abmeldung jederzeit möglich.

Bitte geben Sie eine gültige E-Mail-Adresse ein.

Lösungen

  • Risikomanagement
  • Information & Cyber Security (ISMS)
  • Internes Kontrollsystem
  • Compliance Management
  • Alle Lösungen

Plattform

  • Plattform im Überblick
  • CRISAM® AI
  • Reporting
  • Normen und Standards

Ressourcen

  • Success Stories
  • News
  • Webinare
  • Events
  • Karriere

Kontakt

  • Österreich+43 732 601 216-0
  • Deutschland+49 40 35 98 29 21
  • E-Mailoffice@crisam.net
Live-Demo buchen

© 2026 CALPANA business consulting GmbH. Alle Rechte vorbehalten.

CALPANA business consulting GmbH, Blumauerstraße 45-47, 4020 Linz, Österreich

CALPANA business consulting Deutschland GmbH, Paul-Dessau-Straße 1, 22761 Hamburg, Deutschland

  • Impressum
  • Datenschutz
  • Trustcenter
  • Cookie-Einstellungen
  • GGovernanceStrategie & Ziele

    • Strategic Management
    • Lean Management Systems
    • GRC Twins
    • Decision Intelligence
    • Policy Management

    Überblick

    Alle Lösungen auf einer Plattform

    Alle Lösungen ansehen

    RRiskRisiko & Resilienz

    • Integriertes Risikomanagement (IRM)
    • Projekt-Risikomanagement
    • Information & Cyber Security (ISMS)
    • Business Continuity Management (BCM)
    • Supply Chain Security

    CComplianceCompliance & Regulatorik

    • Rechtskataster
    • Datenschutzmanagement (DSMS)
    • AI-Management System
    • ESG-Management
    • Internes Kontrollsystem (IKS)
    • Audit Management
    • Compliance Management
    • Tax Compliance (TCMS)
    • Legal Hold
    • Conflicts of Interest
  • Funktionen

    • CRISAM® Plattform im Überblick
    • Reporting
    • Integrationen
    • CRISAM® Methode
    • Content
    • Einführung & Implementierung
    • Trust Center

    Regulatorik & Frameworks

    • DORA
    • NIS-2
    • ISO/IEC 27001
    • DSGVO
    • EU AI Act
    • CSRD
    • TISAX
    • ISO 22301
    Alle abgedeckten Normen und Standards

    Featured

    CRISAM® AI

    AI Risk Intelligence und AI Risk Assistance erkennen Risiken früh und schlagen Maßnahmen vor.

    Zu CRISAM® AI
  • Branchen

    • Finanzdienstleister
    • Gesundheitswesen
    • Energie & Versorger
    • Öffentlicher Sektor
    • Automobilindustrie
    • Industrie & Produktion
    • Transport & Logistik
    • Handel & Konsumgüter
    • Immobilien & Bau
    • Rundfunk & Telekommunikation
    • Technologie

    Teams

    • Risikomanagement
    • CFO & CRO
    • CISO & ISMS-Verantwortliche
    • CIO
    • Compliance
    • Interne Revision & IKS
    • Datenschutzbeauftragte
    • ESG & Nachhaltigkeit
    • KI-Beauftragte

    Kunden

    • Success Stories

    Success Story

    Vossloh

    Vossloh

    Wie die Vossloh AG CRISAM® GRC einführt, um die Anforderungen des IDW PS 340 n.F. zu erfüllen.

    Zur Story
  • Über CRISAM®

    • Wer wir sind
    • Karriere
    • Kontakt

    Partner

    • CRISAM® Partner
    • Beratung Calpana
    • Partner werden
  • Ressourcen

    • News
    • Download-Center
    • Academy

    Events

    • Events
    • Webinare

    Nächster Termin

    #RISK Expo Europe 2026

    10. bis 11.11.2026, ExCeL London

    Termin vereinbaren
DE EN Login
Live-Demo buchen
  • EN
Live-Demo buchen
#RISK Meet CRISAM® at #RISK Expo Europe, ExCeL London, 10 to 11 November, Stand 13. Learn more