CRISAM® GRC bei den Stadtwerken Bonn | Praxisbericht
Essen, September 2026 – Beim 2. IT-Sicherheitstag der Netzwerkpartner in Essen zeigten CRISAM® und die Stadtwerke Bonn, wie ein vernetztes Informationssicherheits- und Risikomanagement aus einer gemeinsamen Datenbasis entsteht. Die Customer Reference Story machte den Weg von der Modellierung über Business Impact und Risikoanalyse bis zur Priorisierung konkreter Maßnahmen nachvollziehbar.
Am 22. September 2026 kamen Fachleute beim 2. IT-Sicherheitstag der Netzwerkpartner in Essen zusammen, um aktuelle Anforderungen an Informationssicherheit, Governance und Regulierung zu diskutieren. CRISAM® zeigte gemeinsam mit den Stadtwerken Bonn, wie sich Governance, Risk und Compliance mit Informationssicherheit und Business Continuity auf einer gemeinsamen Plattform verbinden lassen. Tim-Benjamin Bohmfalk stellte die Plattform vor, Rita Bohlmann gab Einblick in die praktische Umsetzung.
Unternehmen müssen heute zahlreiche Anforderungen parallel erfüllen – von IDW PS 340 n.F. und NIS2 über den AI Act bis hin zu ISO-Normen und steigenden Nachweispflichten. Gleichzeitig treffen diese Anforderungen häufig auf Excel-Listen, E-Mail-Ketten und Insellösungen, die Daten, Zuständigkeiten und Nachweise nur unzureichend verbinden.
Besonders vor Audits und Managementterminen führt das zu hohem Abstimmungsaufwand. Informationen müssen manuell konsolidiert werden, Nachweise liegen verteilt und Statusberichte entstehen aufwendig. Das erschwert eine konsistente Risikosicht und verzögert Entscheidungen.
CRISAM® GRC verfolgt deshalb einen integrierten Plattformansatz. Risikomanagement, Internes Kontrollsystem, Audit Management, ISMS und BCMS, Datenschutz, ESG und CSRD, Compliance sowie Tax Compliance nutzen dieselbe Datenbasis. Unternehmen können mit einem Modul starten und weitere Disziplinen ergänzen, ohne erneut ein separates System mit eigener Datenhaltung einzuführen.
Konfigurierbare Workflows bilden Verantwortlichkeiten und mehrstufige Freigaben ab. Fristen, Erinnerungen und Eskalationen werden im Prozess gesteuert. Jede Änderung bleibt über Versionierung und Audit Trail nachvollziehbar. Dashboards, digitale Freigaben und Exporte nach Office oder PDF unterstützen die Aufbereitung für Management, Vorstand und Aufsicht.
Die Stadtwerke Bonn beschäftigen rund 2.800 Mitarbeitende. Ihre Aufgaben reichen von Energieversorgung und Wasser über Verwertung bis zu Mobilität und Verkehr. Diese Vielfalt macht Abhängigkeiten zwischen kritischen Dienstleistungen, IT-Prozessen, Basisdiensten und Infrastruktur besonders relevant. In Essen erläuterte Rita Bohlmann, wie CRISAM® diese Zusammenhänge für die weitere Analyse strukturiert abbildet.
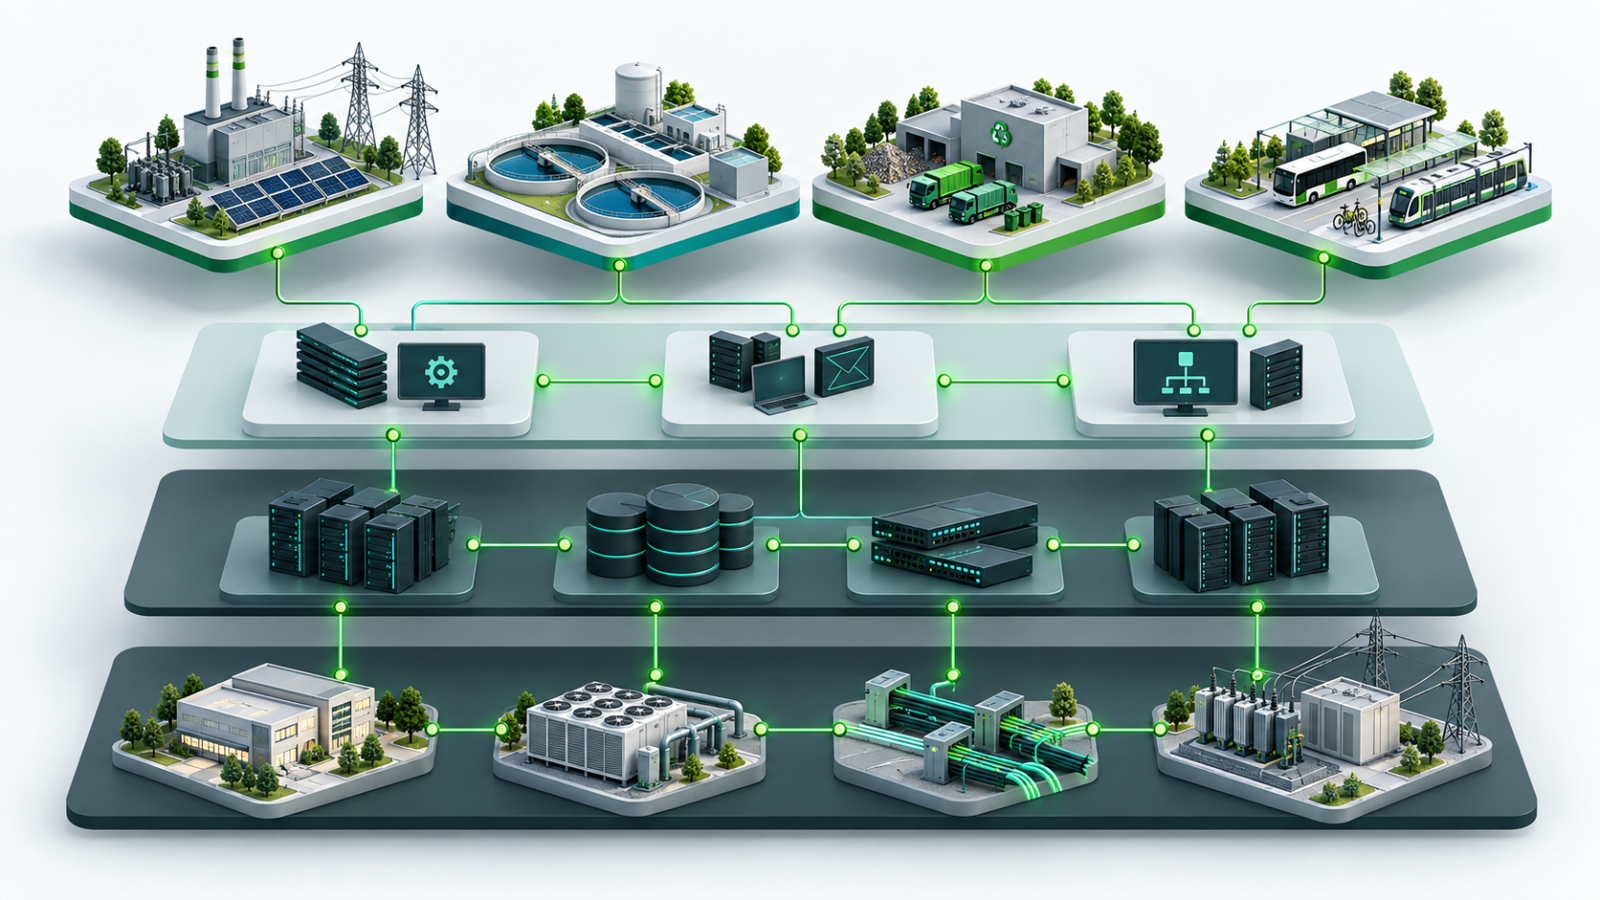
Die Umsetzung beginnt mit der Modellierung. Organisationseinheiten, Dienstleistungen, Prozesse, Systeme und technische Ressourcen werden in einer gemeinsamen Struktur erfasst. Dadurch entsteht ein nachvollziehbares Bild der Abhängigkeiten. Bevor Risiken bewertet werden, lässt sich erkennen, welche IT- und Infrastrukturobjekte eine kritische Dienstleistung tragen und wo sich Ausfälle auf mehrere Bereiche auswirken können.
Der Ansatz verbindet eine Top-down- und eine Bottom-up-Sicht. Auf Ebene der kritischen Dienstleistungen werden Schutzbedarf und mögliche Auswirkungen betrachtet. Auf Ebene der Basisdienste und Infrastruktur wird die Eintrittswahrscheinlichkeit bewertet. Diese Verknüpfung schafft eine belastbare Grundlage für die anschließende Business Impact Analyse und Risikoanalyse.
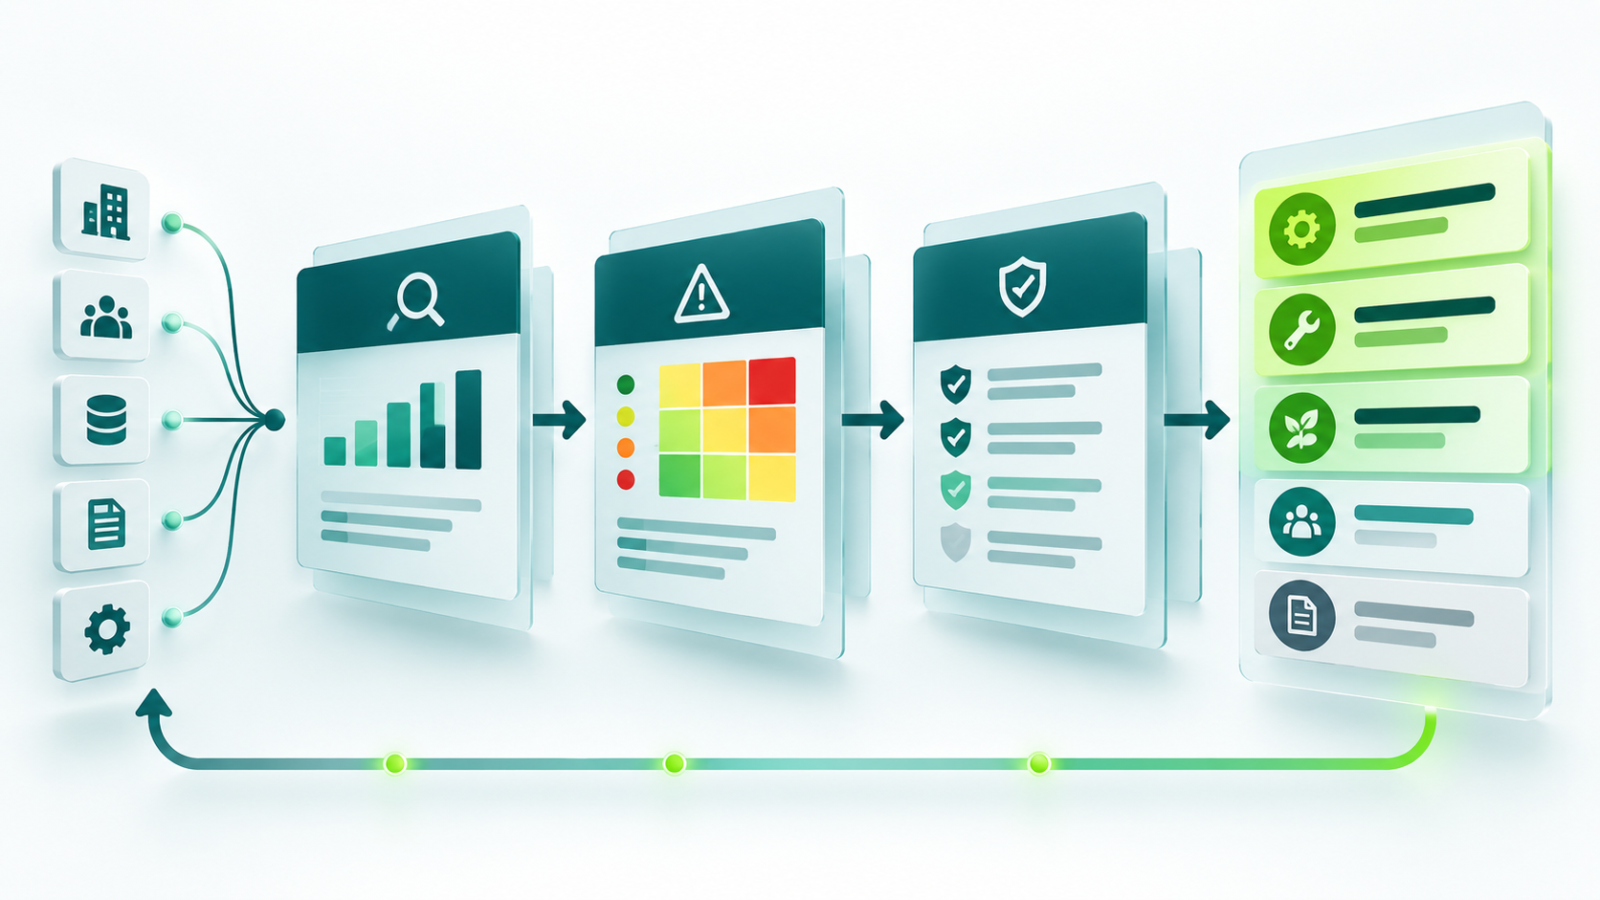
In der Business Impact Analyse ermitteln die Stadtwerke Bonn das mögliche Schadenspotenzial. Die Risikoanalyse ergänzt diese Perspektive um die Eintrittswahrscheinlichkeit. Beide Bewertungen fließen in die Ermittlung des Gesamtrisikos ein. Weil die zugrunde liegenden Objekte und Beziehungen bereits modelliert sind, bleiben Bewertung, Ursache und betroffene Dienstleistung inhaltlich miteinander verbunden.
Aus der Analyse werden Maßnahmen abgeleitet. Sie lassen sich Kontrollzielen zuordnen, zusammenführen und priorisieren. Damit wird sichtbar, welche Maßnahme zuerst umgesetzt werden sollte und welche Risiken sie adressiert. Als mögliche Erweiterung zeigte die Präsentation eine Monte-Carlo-Simulation, deren Ergebnisse an das Enterprise Risk Management übergeben werden können.
Für regulierte Organisationen zählt neben der Methodik auch die technische Betriebsfähigkeit. Laut Präsentation ist CRISAM® ISO 27001 Multi-Site zertifiziert, verfügt über TISAX Assessment Level 3 und unterstützt eine DSGVO-konforme Verarbeitung. Die Plattform kann als SaaS-Lösung oder On-Premise betrieben werden. Single Sign-on über Microsoft Entra ID oder Active Directory sowie eine offene REST API erleichtern die Einbindung in bestehende IT-Landschaften.
Einen weiteren fachlichen Impuls setzte Cornelis Hilscher von der Bundesnetzagentur. Sein Vortrag zur IT-Cybersicherheitsregulierung ordnete aktuelle Entwicklungen ein und gab einen Ausblick auf kommende Anforderungen. Dabei wurde deutlich: Je mehr regulatorische Pflichten parallel zu erfüllen sind, desto wichtiger werden einheitliche Prozesse, nachvollziehbare Verantwortlichkeiten und prüfbare Nachweise.
Die Präsentation der Stadtwerke Bonn machte diesen Zusammenhang in der Praxis greifbar. CRISAM® dient dort als gemeinsame Grundlage, um Strukturen und Abhängigkeiten zu modellieren, Business Impacts und Risiken zu bewerten und Maßnahmen nachvollziehbar zu priorisieren. So entsteht eine konsistente Sicht, die operative Facharbeit, Informationssicherheit und Management Reporting miteinander verbindet.
Wer GRC, ISMS oder BCM noch in getrennten Werkzeugen steuert, sollte deshalb insbesondere die gemeinsame Datenbasis in den Blick nehmen. Sie entscheidet darüber, ob Informationen mehrfach gepflegt werden müssen oder für verschiedene Disziplinen wiederverwendbar sind. CRISAM® unterstützt diesen integrierten Ansatz modular und lässt sich um weitere Anforderungen ergänzen.
Sie möchten erfahren, wie sich Ihre bestehende GRC- und ISMS-Landschaft in einer zentralen Plattform zusammenführen lässt? In einer persönlichen CRISAM® Live-Demo zeigen wir Ihnen, wie Prozesse, Risiken, Kontrollen und Nachweise integriert abgebildet und bestehende Strukturen sinnvoll weiterentwickelt werden können.
Vereinbaren Sie eine persönliche CRISAM® Live-Demo und besprechen Sie Ihre konkrete Ausgangslage, Anforderungen und nächsten Schritte mit unserem Team.


Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen